Um ativo crítico está ligado a um fornecedor. Esse ativo tem uma vulnerabilidade, suporta um processo de negócio e aparece num cenário de risco. Entretanto, há um controlo por verificar e uma ação de remediação em curso. Conseguir acompanhar estas relações faz diferença quando chega a altura de decidir o que tratar primeiro.
Foi a partir desta necessidade que construímos o XRAY-ONE v2.1: uma plataforma em Zoho Creator para reunir o trabalho de gestão da ciber-resiliência e manter o contexto entre as diferentes áreas. Estamos a partilhar o guia completo para que possas construí-la na tua própria conta, perceber a lógica e adaptá-la.
Começar pela visão de conjunto
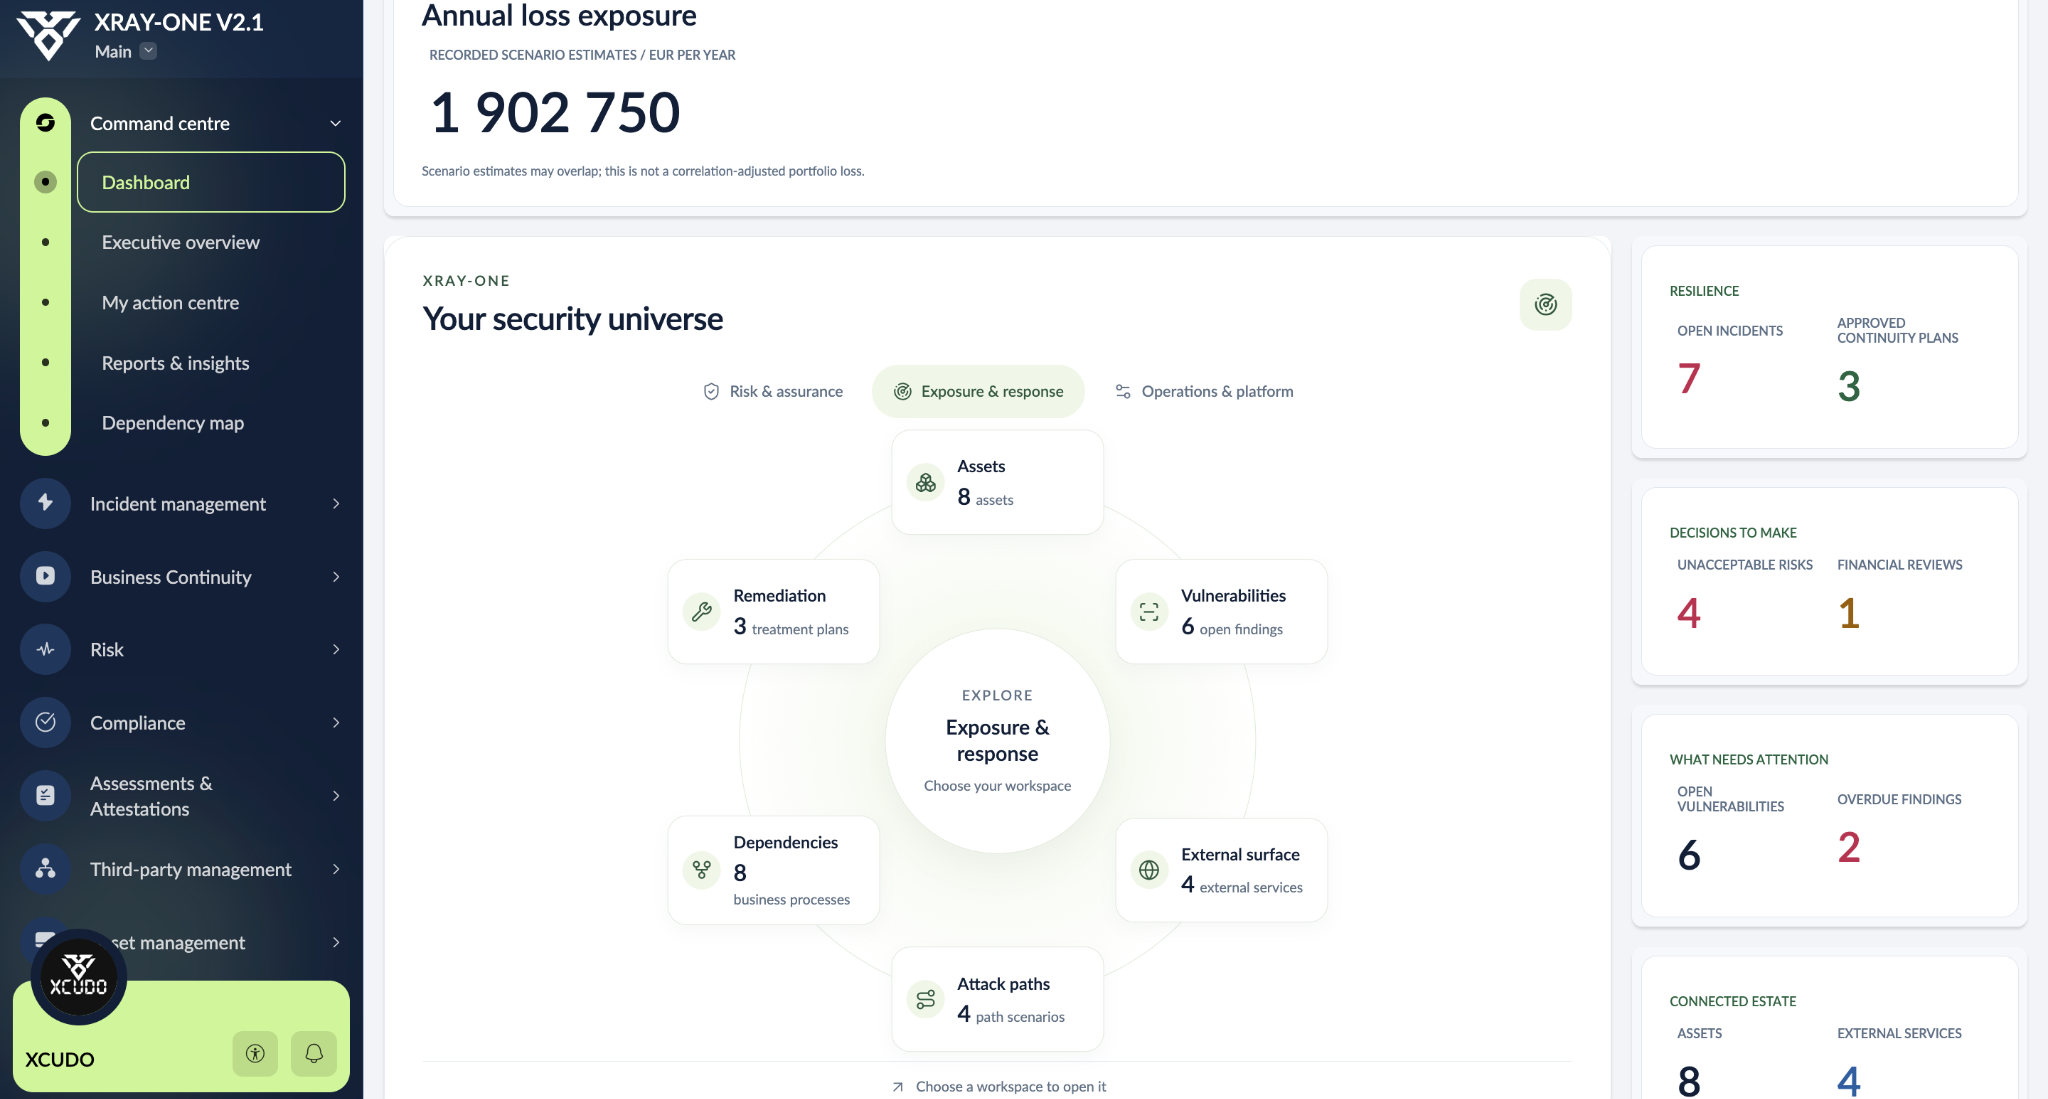
O centro de comando reúne o dashboard, a visão executiva, o centro de ações e os relatórios. A navegação por áreas permite passar da visão geral para os registos que precisam de atenção: riscos acima do nível aceite, avaliações por concluir, incidentes abertos ou vulnerabilidades em acompanhamento.
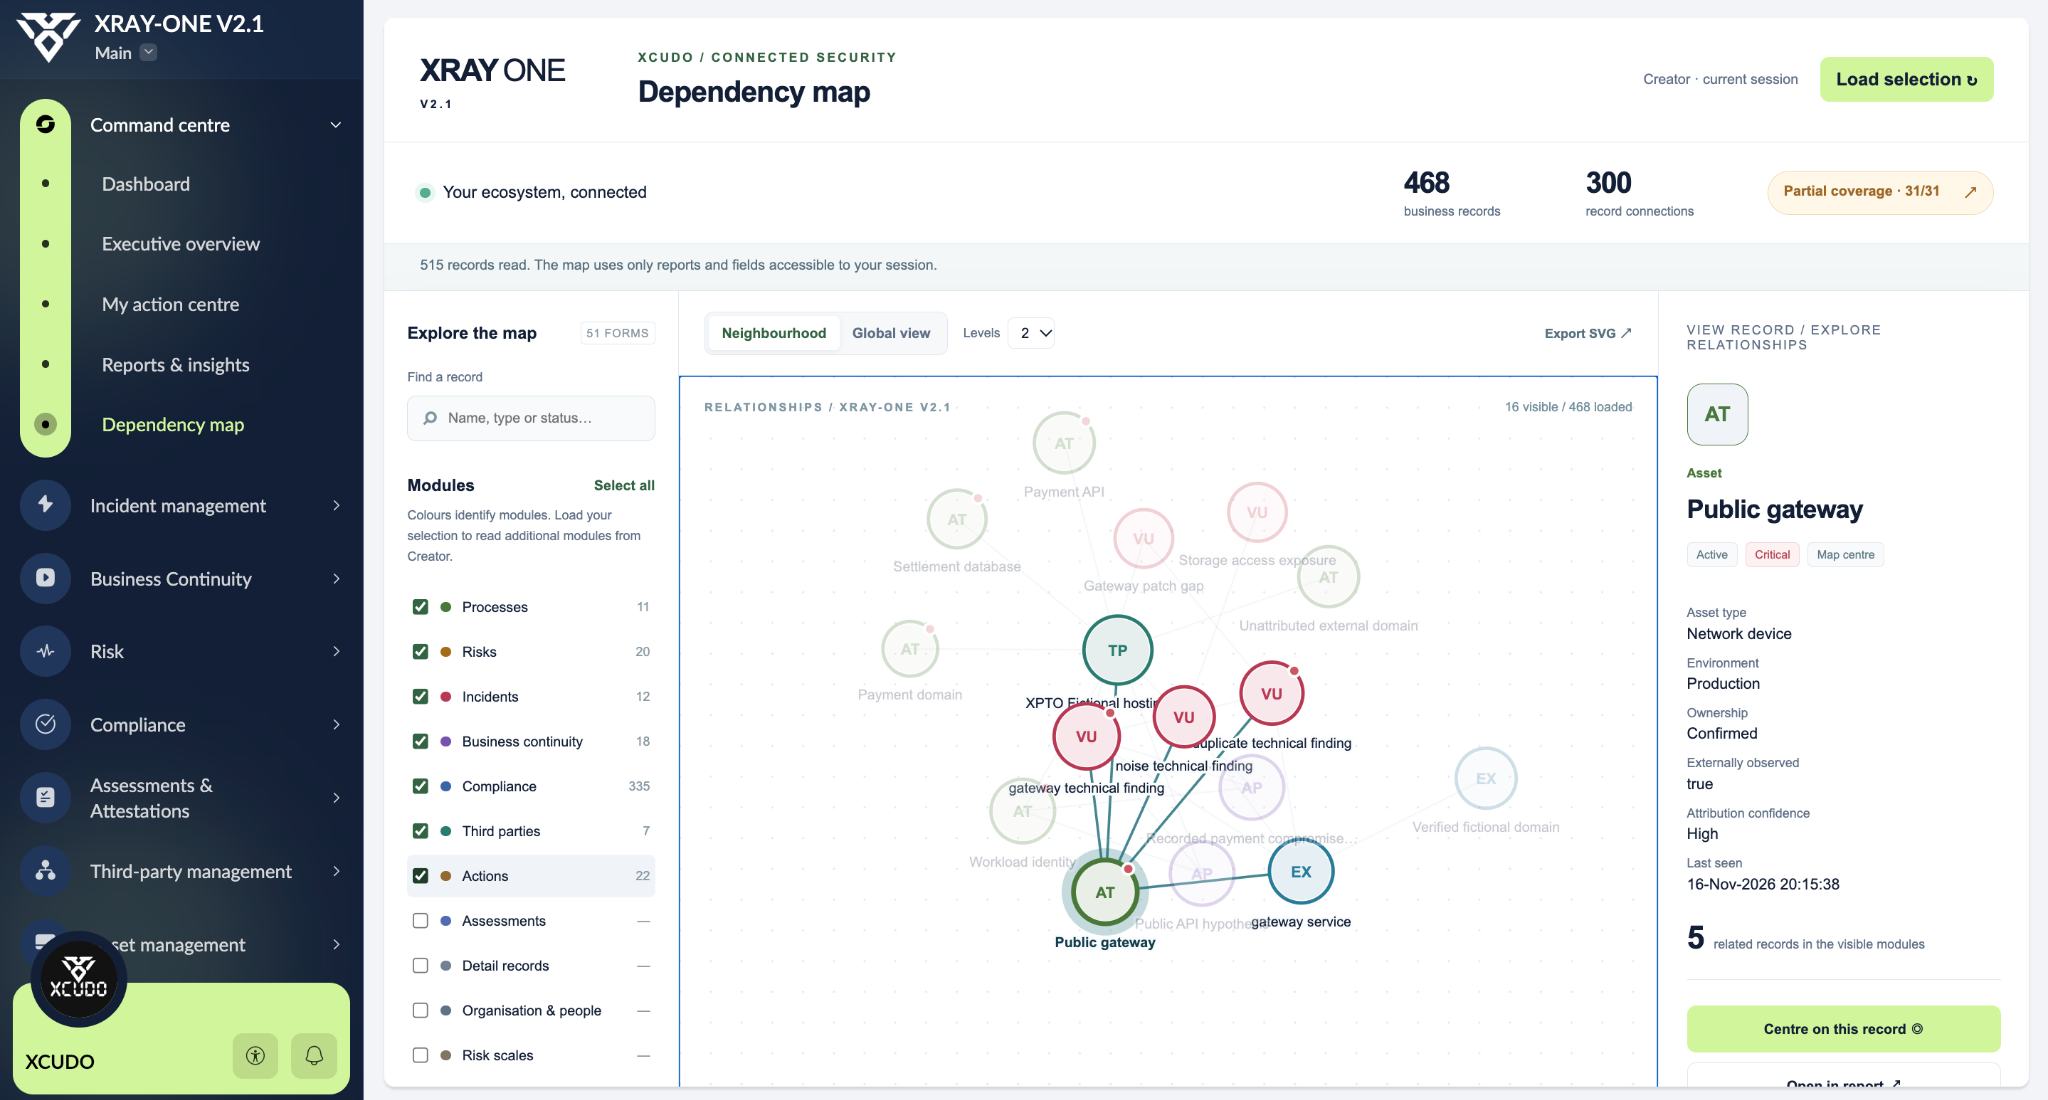
O mapa de dependências acrescenta outra perspetiva. Seleciona um registo e explora as suas relações com ativos, fornecedores, processos, riscos e outras áreas. A vista de proximidade ajuda a investigar um caso; a vista global ajuda a perceber a rede de relações. O mapa respeita os registos acessíveis ao utilizador e representa as ligações existentes na aplicação.
Risco com contexto, responsáveis e decisões
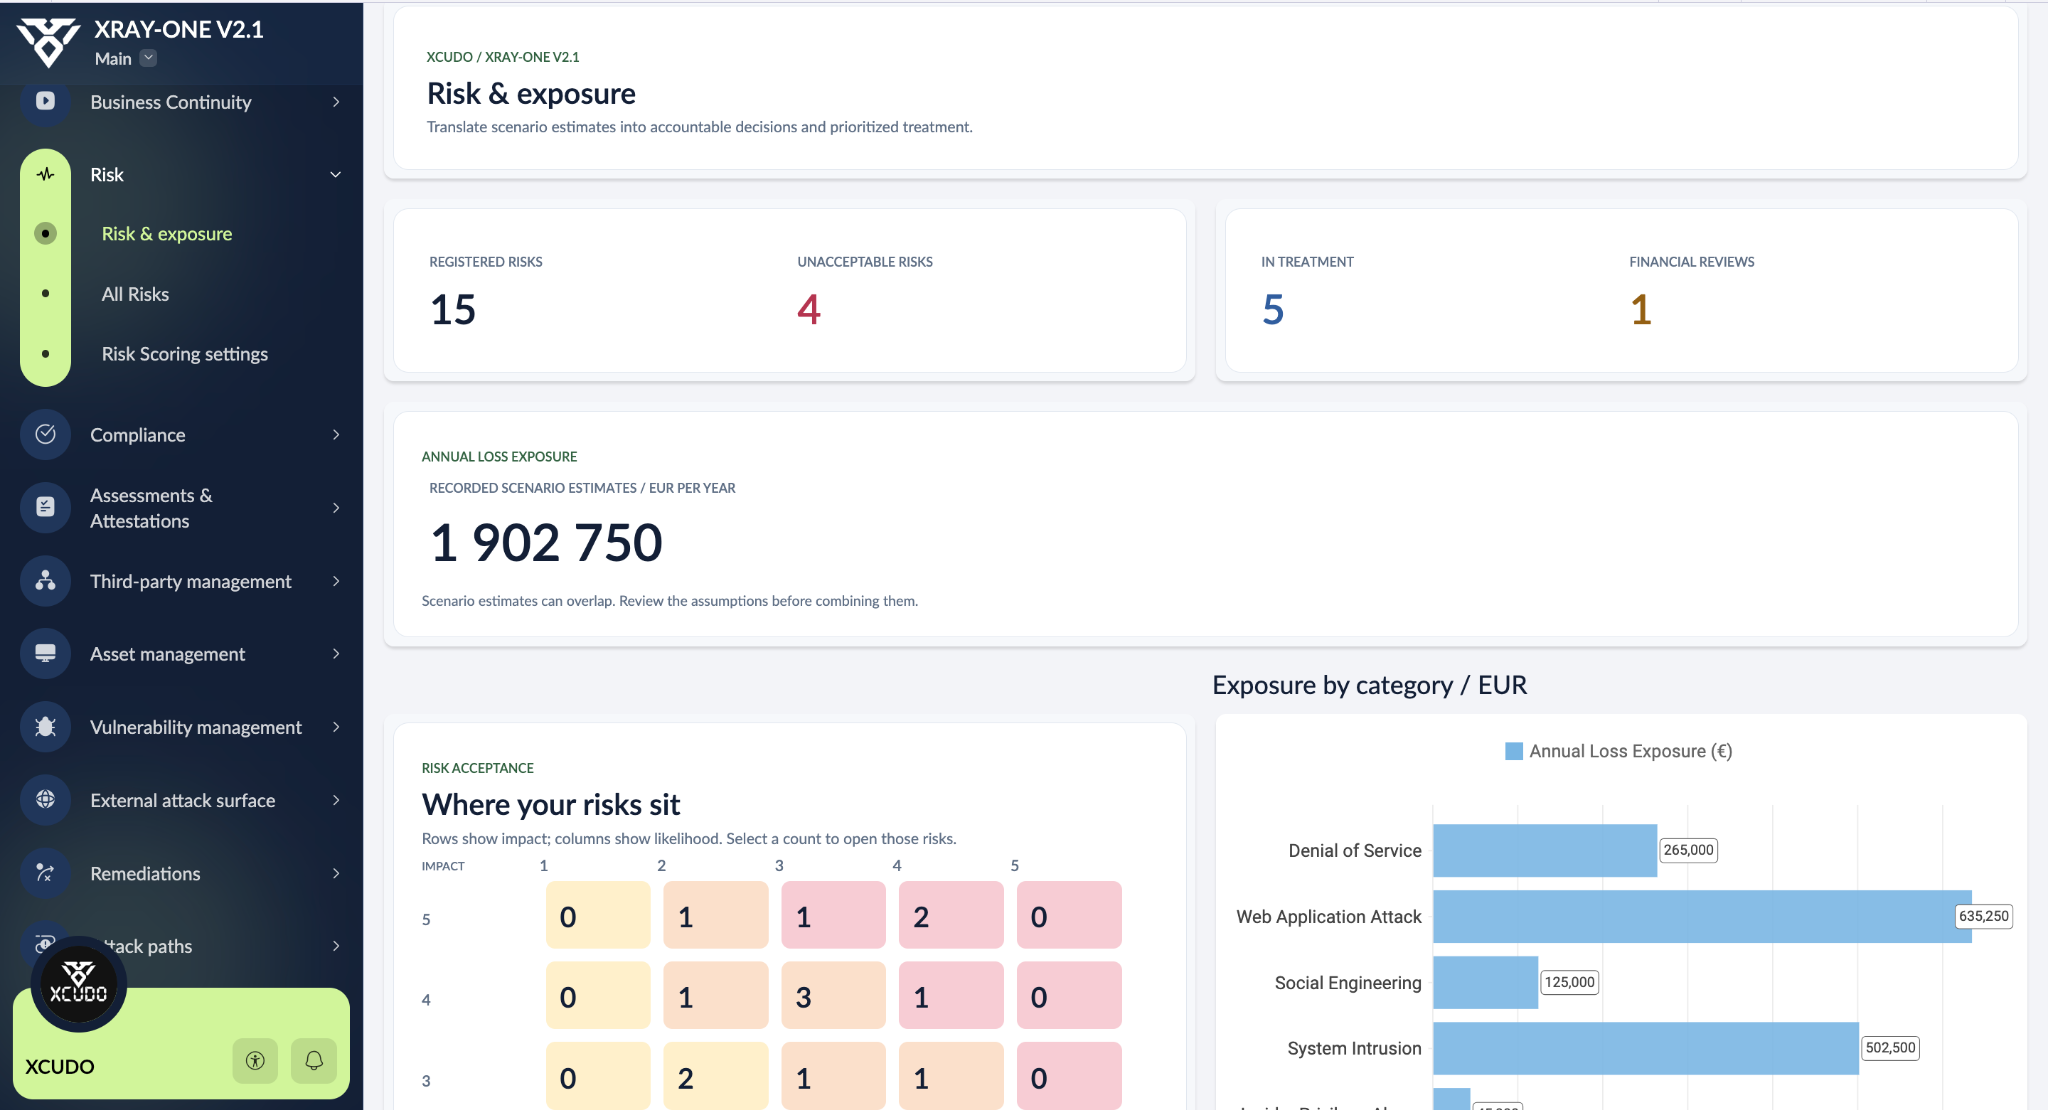
O registo de riscos liga cada cenário ao seu contexto de negócio. As escalas de impacto e probabilidade suportam a classificação e a matriz de aceitação. A partir da matriz, é possível chegar aos riscos de cada posição e acompanhar quem é responsável, qual a decisão e que tratamento está em curso.
As avaliações financeiras permitem registar frequência, impacto e pressupostos para estimar exposição anual à perda. O processo de versões e aprovação ajuda a manter o histórico das avaliações. Ao comparar tratamentos, é possível observar a redução de perda anual esperada de cada opção e a informação que a suporta. São estimativas de cenário: pressupostos e sobreposição entre riscos têm de ser revistos antes de somar valores.
Conformidade e evidências no mesmo processo
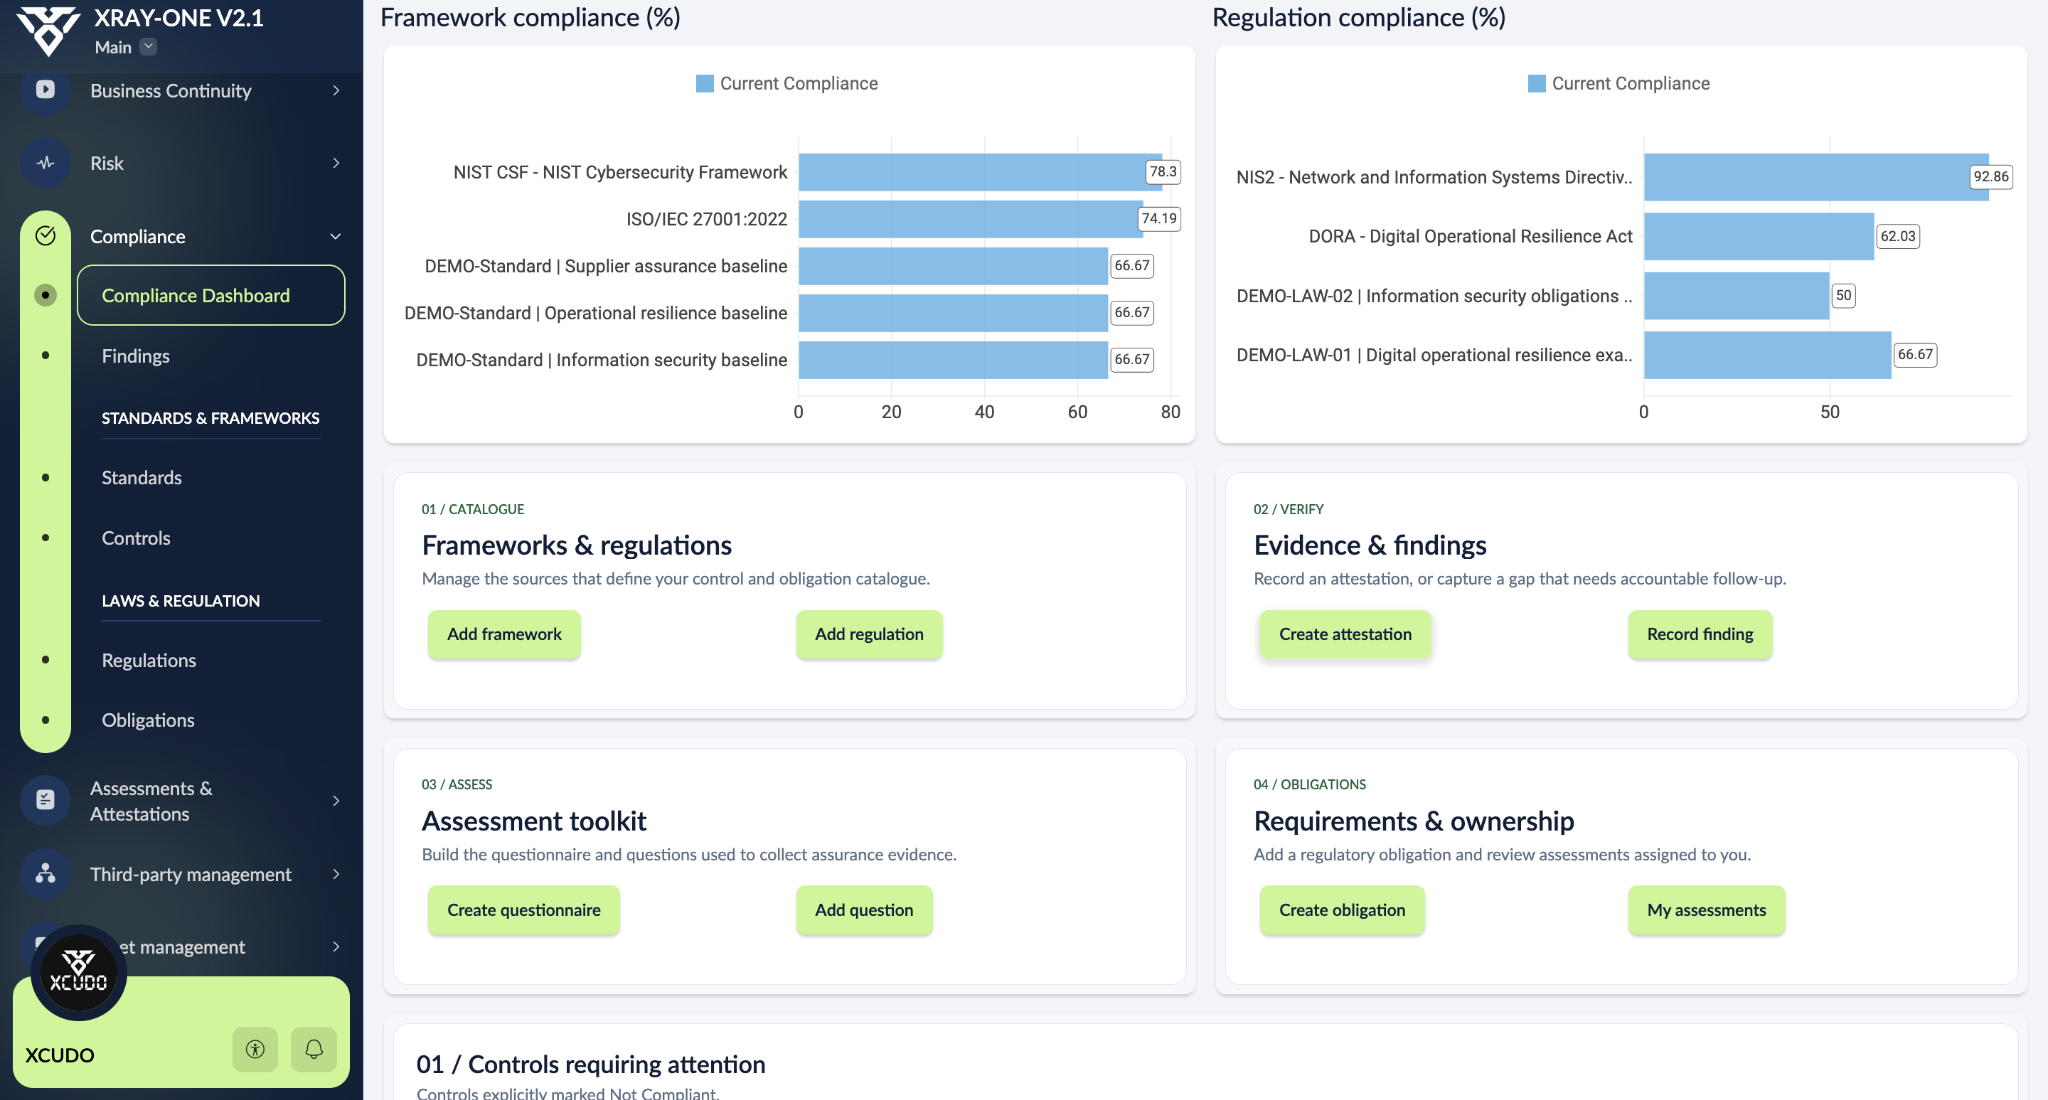
Na área de conformidade, os referenciais e os respetivos controlos convivem com regulamentos e obrigações. É possível relacionar o trabalho com referenciais como ISO/IEC 27001 e NIST CSF e com obrigações associadas a DORA e NIS2, mantendo o catálogo ajustado ao âmbito da organização.
Questionários, avaliações e atestações ajudam a recolher informação e evidências. Quando existe uma lacuna, o finding mantém a ligação ao controlo ou obrigação e ao acompanhamento necessário. O dashboard permite partir do indicador e consultar os registos por detrás do resultado.
Fornecedores, ativos e exposição externa
A gestão de terceiros organiza o ciclo de relação com fornecedores, incluindo estados como due diligence, ativo ou inativo. Os ativos registam responsáveis, criticidade, ciclo de vida, fornecedores e processos suportados. Estas ligações tornam mais fácil perceber o contexto de uma dependência externa.
A área de superfície de ataque externa permite manter registos de domínios, serviços e endpoints observados, com informação sobre atribuição, confiança e última observação. Ajuda a distinguir o que está no inventário do que foi observado no exterior e ainda precisa de validação.
Da vulnerabilidade à remediação
Cada finding técnico pode ser ligado ao ativo, aos cenários de risco e à remediação. O fluxo acompanha a deteção, validação, atribuição, tratamento e verificação, incluindo classificações como duplicado, falso positivo ou não aplicável. Assim, a equipa consegue acompanhar o trabalho para além da contagem de vulnerabilidades.
Os planos de tratamento juntam ações, responsáveis e opções de impacto financeiro. O objetivo é documentar a escolha, acompanhar a execução e conservar a evidência que permite verificar o resultado.
Explorar caminhos de ataque registados
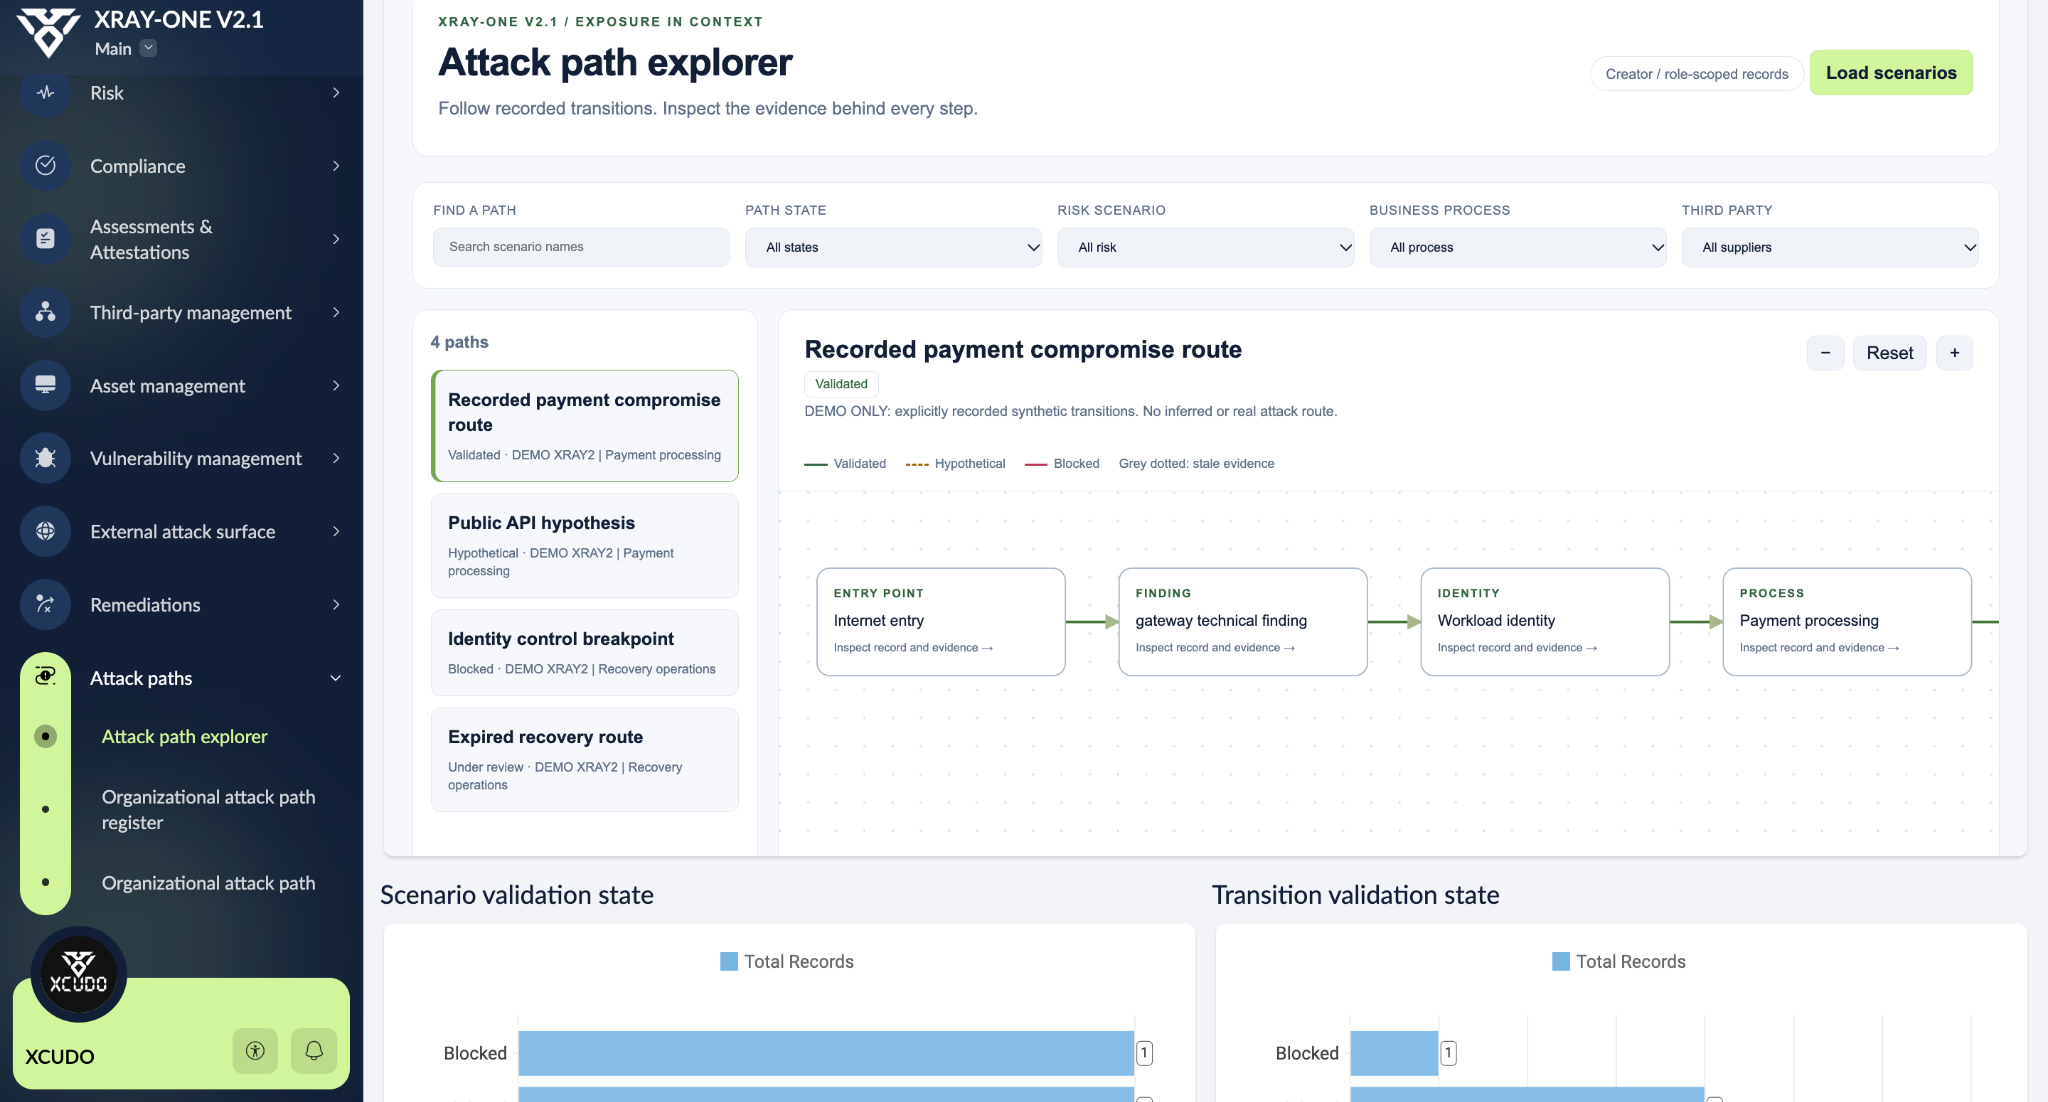
O explorador de caminhos de ataque organiza transições entre elementos como ponto de entrada, finding, identidade e processo de negócio. Cada passo pode ser inspecionado através dos registos e evidências associados. Estados como validado, hipotético ou bloqueado ajudam a distinguir o que foi confirmado do que continua por testar.
Estes caminhos são cenários explicitamente registados na aplicação. A vista representa o conhecimento e a evidência disponíveis sobre as transições; não executa ataques nem infere automaticamente um percurso real de compromisso.
Incidentes, continuidade e recuperação
A gestão de incidentes inclui o registo do caso, o seu contexto e uma cronologia de eventos. As relações com riscos e ações permitem usar o que aconteceu para rever avaliações e acompanhar melhorias.
Na continuidade de negócio, o trabalho começa pela análise de impacto no negócio (BIA) e pelos processos que precisam de ser recuperados. Planos de continuidade, passos de recuperação e exercícios ajudam a organizar responsáveis, objetivos de recuperação e observações dos testes. A informação sobre impacto, dependências e resposta fica ligada ao restante contexto da plataforma.
Porque foi escolhido o Zoho Creator
O Zoho Creator foi escolhido pela combinação de fiabilidade operacional, segurança e proteção da informação — aspetos essenciais numa plataforma que reúne dados sobre riscos, ativos e vulnerabilidades das organizações. Os serviços cloud da Zoho são abrangidos pelas certificações ISO/IEC 27001, 27017, 27018 e 27701, que cobrem a gestão da segurança, a segurança em ambientes cloud e a privacidade, e por auditorias independentes SOC 2 Type II. A infraestrutura dispõe de redundância, cópias de segurança e mecanismos de recuperação, enquanto a plataforma disponibiliza controlos como autenticação multifator, permissões por função e cifragem. Esta base permite concentrar o desenvolvimento do XRAY-ONE nas necessidades de gestão da ciber-resiliência, apoiando-se numa infraestrutura com práticas de segurança documentadas e sujeitas a avaliação externa.
O controlo dos dados foi igualmente determinante. Ao construir o XRAY-ONE na sua própria conta Zoho, cada organização mantém a titularidade da informação e administra os utilizadores, as permissões e as regras de partilha da aplicação. Os registos de auditoria permitem acompanhar alterações, enquanto as opções de exportação e cópia de segurança dão às equipas meios para preservar e reutilizar os seus dados. Para contas associadas à região europeia, o alojamento é efetuado em centros de dados na União Europeia. Estas capacidades permitem adaptar a aplicação às políticas internas de segurança e aos requisitos de proteção da informação, mantendo na organização as decisões sobre quem acede aos dados e como estes são utilizados.
As certificações e os relatórios referem-se aos serviços da Zoho, dentro do âmbito publicado pelo fornecedor. A configuração e a validação da aplicação fazem parte da implementação.
Podes consultar a documentação da Zoho sobre certificações e auditorias, segurança e disponibilidade, infraestrutura e regiões e o modelo de responsabilidade partilhada.
O guia é gratuito. A construção fica nas tuas mãos.
O guia de construção tem 51 páginas e 29 capítulos, acompanhado por uma referência técnica completa de 1 025 páginas e uma versão HTML pesquisável com a referência de código integrada. Inclui também dicionário de campos, checklist de aceitação e documentação editável. Os ficheiros estão em inglês.
Podes obter tudo através do formulário da página do XRAY-ONE. A subscrição de notícias é opcional. Vais precisar de uma conta e de um plano Zoho Creator adequados para construir e utilizar a aplicação.
Se preferires reduzir o trabalho de preparação, estamos a planear um pack pago de implementação para mais tarde. O guia mantém-se gratuito para quem quiser aprender e construir por si. Esta é a nossa contribuição para a comunidade.
O XRAY-ONE é uma iniciativa independente da XCUDO. As capturas utilizam dados de demonstração; a documentação é a edição comunitária de revisão 0.2.